Certificat SSL / HTTPS : définition
Aussi appelé : certificat SSL, certificat TLS, protocole HTTPS, cadenas du navigateur.
Mis à jour le
Rédigé par Karim Brahim
Définition
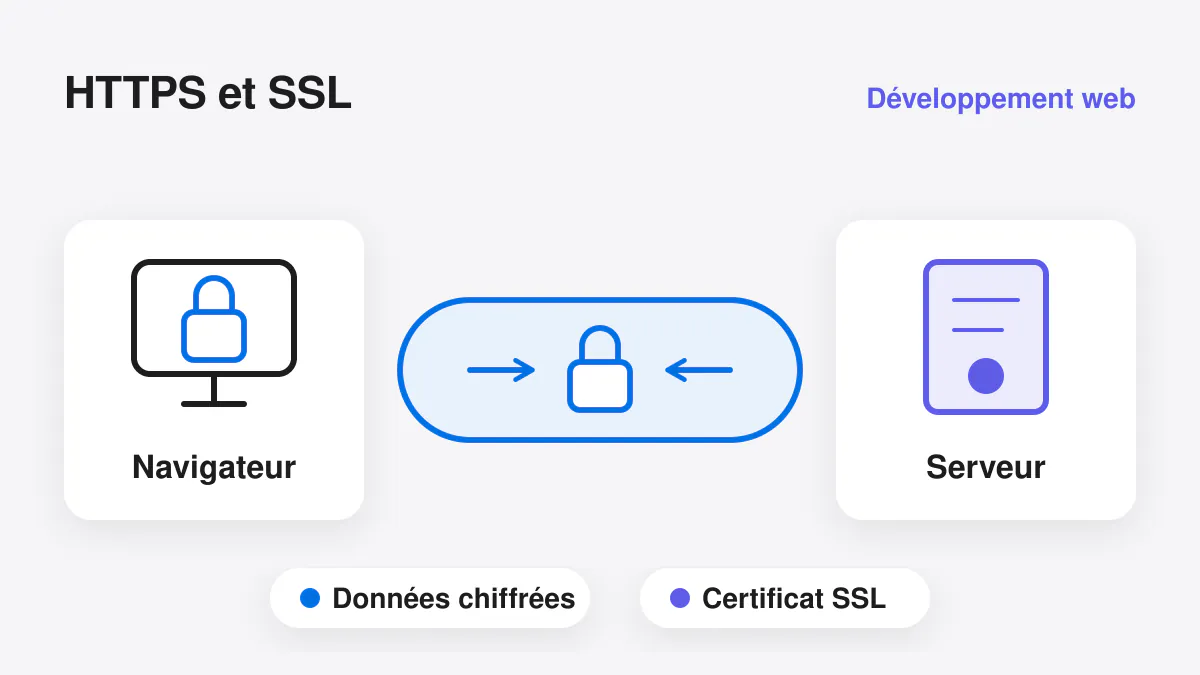
Le HTTPS est la version sécurisée du protocole web : un certificat SSL/TLS chiffre les échanges entre navigateur et site, et authentifie ce dernier.
Le HTTPS empêche un tiers d'intercepter ou de modifier ce qui circule entre le visiteur et le serveur : mots de passe, formulaires, données de paiement, mais aussi simples pages consultées.
En détail
Le certificat est un fichier installé sur le serveur, délivré par une autorité de certification reconnue par les navigateurs. Il atteste que la clé de chiffrement utilisée appartient bien au nom de domaine visité.
Il existe trois niveaux de validation :
- DV (validation de domaine) : on prouve seulement le contrôle du domaine. C'est le cas des certificats gratuits, délivrés automatiquement ;
- OV (validation d'organisation) : l'identité de l'entreprise est vérifiée ;
- EV (validation étendue) : vérification encore plus approfondie, sans différence d'affichage notable dans les navigateurs actuels.
Le HTTPS est aujourd'hui un standard. Les navigateurs signalent les pages en HTTP comme « non sécurisées » et Google en tient compte comme signal de classement. De nombreuses fonctions modernes (PWA, géolocalisation, HTTP/2 et HTTP/3 dans les navigateurs) l'exigent. La documentation MDN détaille ces mécanismes côté navigateur.
La durée de validité maximale des certificats diminue progressivement selon les règles adoptées par l'industrie : 200 jours depuis mars 2026, puis 100 jours en mars 2027 et 47 jours en 2029. Le renouvellement automatique, souvent géré par l'hébergement web, devient donc indispensable. Notre article sur le coût d'un hébergement de site internet précise ce qu'une offre doit inclure.
Exemple (cas type)
Imaginons un club de sport dont le site afficherait soudain l'avertissement « Votre connexion n'est pas privée ». Le certificat aurait expiré pendant les vacances, faute de renouvellement manuel. Les inscriptions en ligne s'arrêteraient net.
La correction consisterait à passer à un certificat renouvelé automatiquement par le serveur. Une redirection 301 forcerait toutes les adresses HTTP vers HTTPS, et une alerte préviendrait l'équipe en cas d'échec de renouvellement. Ce type d'incident deviendrait alors très improbable.
Points d'attention
Un HTTPS bien configuré couvre toutes les adresses du site, se renouvelle sans intervention humaine et ne charge aucune ressource en HTTP simple.
- Automatisez le renouvellement : avec des durées de validité plus courtes, le renouvellement manuel devient ingérable.
- Redirigez tout le HTTP vers HTTPS en 301, et activez HSTS une fois la configuration stabilisée.
- Chassez le contenu mixte : une image ou un script appelé en HTTP sur une page HTTPS génère des alertes ou est bloqué.
- Couvrez toutes les variantes : domaine principal, « www » et sous-domaines utilisés.
Pour aller plus loin
Plus de certificat expiré ni d'alerte de sécurité : dans notre offre d'hébergement et de maintenance infogérés, le HTTPS est configuré, renouvelé automatiquement et surveillé.