DNS : définition
Aussi appelé : Domain Name System, système de noms de domaine, zone DNS, serveur DNS.
Mis à jour le
Rédigé par Karim Brahim
Définition
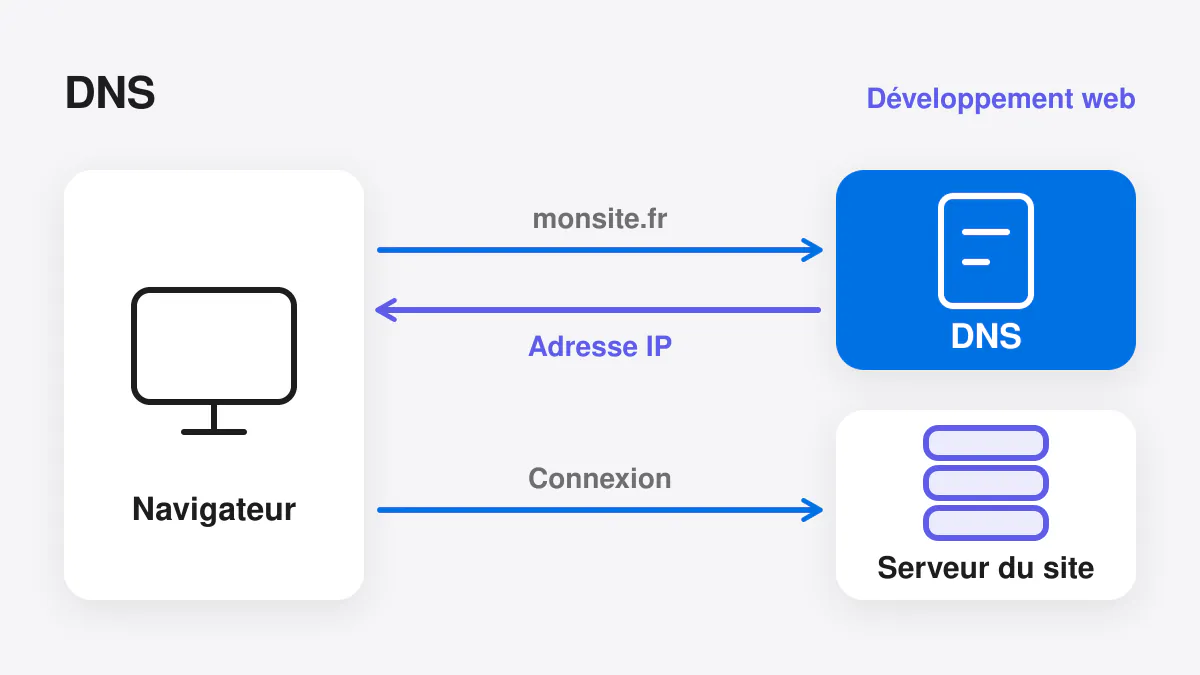
Le DNS (Domain Name System) est l'annuaire d'internet : il traduit un nom de domaine en adresse IP pour diriger visiteurs et e-mails.
Quand vous tapez une adresse de site, votre appareil demande au DNS à quelle adresse IP elle correspond, puis se connecte au serveur concerné. Cette étape invisible prend en général quelques millisecondes. Le nom de domaine est donc le nom lisible, et le DNS la table de correspondance.
En détail
Chaque nom de domaine possède une zone DNS : une liste d'enregistrements qui disent où envoyer chaque type de trafic. Les plus courants :
- A et AAAA : associent le domaine à une adresse IPv4 ou IPv6, celle du serveur du site ;
- CNAME : fait d'un sous-domaine un alias d'un autre nom (par exemple « www » vers le domaine principal ou vers un service tiers) ;
- MX : indiquent les serveurs qui reçoivent les e-mails ;
- TXT : contiennent des informations de vérification et de sécurité, notamment SPF, DKIM et DMARC, qui protègent contre l'usurpation de vos adresses e-mail ;
- NS : désignent les serveurs qui font autorité pour la zone.
Chaque enregistrement a un TTL (durée de vie en cache), qui détermine combien de temps les autres serveurs conservent l'information avant de la redemander. Pour les domaines en .fr, l'Afnic publie des ressources pédagogiques sur le fonctionnement du DNS.
Exemple (cas type)
Prenons le cas fictif d'une PME de services qui met en ligne son nouveau site, hébergé chez un autre hébergeur web. Le jour J, le prestataire modifierait l'enregistrement A pour pointer vers le nouveau serveur. Si le TTL a été abaissé deux jours plus tôt, la bascule devient visible en quelques minutes pour la plupart des visiteurs.
La zone DNS aurait été entièrement relevée avant l'intervention. Les enregistrements MX de la messagerie, les entrées SPF et DKIM et la vérification de la Search Console seraient ainsi conservés : aucun e-mail perdu, aucun outil déconnecté.
Points d'attention
La plupart des incidents DNS viennent d'une modification faite sans inventaire préalable, surtout lors d'une migration de site ou d'un changement d'hébergeur.
- Documentez votre zone DNS et conservez-en une copie avant toute modification.
- Abaissez le TTL quelques jours avant une migration, puis remontez-le une fois la bascule stabilisée.
- Sécurisez l'accès au compte qui gère le DNS : un attaquant qui le contrôle peut détourner site et e-mails.
- Configurez SPF, DKIM et DMARC pour améliorer la délivrabilité de vos e-mails et limiter l'usurpation de votre domaine.
- Évitez les doublons : deux enregistrements contradictoires provoquent des comportements aléatoires.
Pour aller plus loin
Le choix de l'hébergeur conditionne souvent la gestion du DNS : voir notre article sur le coût d'un hébergement de site. Dans le cadre de notre offre de maintenance et d'hébergement, nous gérons ces réglages et les documentons pour vous.